
تاریخچهی امنیت پایین روترها
از آنجا که روترها گذرگاه انواع و اقسام دادههای کاربران محسوب میشوند، احتمالا فکر میکنید که امنیت این دستگاهها در اولویت نخست سازندگان آنها قرار دارد. اما لزوما اینگونه نیست. هر روز آسیبپذیریهای جدیدی از این دستگاهها فاش میشود و به اغلب هم کسی به آنها توجه نمیکند.بنا به گزارشی که در سال ۲۰۱۴ منتشر شد، ۲۰ روتر از ۲۵ روتر خانگی پرفروش در سایت آمازون، ضعفهای امنیتی داشتند. در یکسوم موارد، این ضعفها در اینترنت بهصورت عمومی منتشر شده بودند. در سپتامبر سال جاری، یک محقق امنیتی ۱۰ آسیبپذیری مهم یکی از روترهای خانگی شرکت D-Link را افشا کرد. در همین ماه گذشته، مشخص شد که یک بدافزار توانسته از حدود ۱۰۰ هزار مودم ZyXEL برای تشکیل شبکهی «باتنت» (botnet) استفاده کند.

روتر چگونه کار میکند؟
از لحاظ فنی، روتر بهعنوان رابط گجتها و مودم انجام وظیفه میکند. در حقیقت این مودم است که ارتباط ما را با دنیای اینترنت برقرار میکند. هرچند این روزها، بیشتر شرکتها روتر و مودم را در یک دستگاه ادغام کردهاند. به همین دلیل وقتی در مورد روتر سخن به میان میآید، عمدتا منظور افراد همین دستگاههای تلفیقی است.
مبانی امنیت روتر
اگر بخواهیم به سادهترین شکل ممکن توضیح دهیم، روترها از آدرس IP مشخصی بهره میبرند که میتوان آن را بهعنوان کد پستی در دنیای اینترنت در نظر گرفت. کاری که روترها انجام میدهند این است آدرسهای IP محلی و مجزای گجتها را به یک IP جهانی تبدیل میکنند. به همین خاطر اگر مثلا دزدان بخواهند از یک محله دزدی کنند، بهجای مشاهدهی تکتک خانهها، تنها با یک در اصلی مواجه میشوند. البته دزدی در چنین موقعیتی هرچند سختتر میشود، ولی باز هم امکانپذیر است.هر روتری از یک «دیوار آتشین» (firewall) ابتدایی بهره میبرد که از ورود دادههای ناخوانده جلوگیری میکند. روتر چنین کاری را با استفاده از روش NAT (مخفف Network Address Translation یا برگردان آدرس شبکه) انجام میدهد. این پروتکل همانطور که گفتیم آدرسهای IP محلی گجتها را پشت یک IP واحد مخفی میکند.

به زبان سادهتر، فرض کنید که یک پیک (بستهی داده) به بخش ارسال و مراسلات (روتر) یک شرکت مراجعه میکند. اگر مثلا کارمندی از آن شرکت از قبل چنین بستهای را درخواست داده باشد و روی بسته هم مشخصات کاملی درج شده باشد، مسئول بخش ارسال و مراسلات اجازه میدهد که بسته وارد شرکت شود و به فرد مورد نظر برسد. اما اگر مقصد دقیق چنین بستهای مشخص نشده باشد، مسئول بخش ارسال و مراسلات اجازهی ورود آن بسته را نخواهد داد.
فروارد کردن پورت و مشکلات امنیتی آن
سیستم امنیتی پیشفرض روتر عملکرد چندان بدی ندارد. اما در هنگام استفاده از سرویسها یا اپلیکیشنهایی که نیاز به دسترسی خاصی دارند، مشکلات این سرویس پیشفرض نمایان میشود. ازجملهی این موارد مشکلزا میتوان به اتصال به سرور بازی یا شبکههای تورنت اشاره کرد.برای بهره بردن از چنین سرویسها و برنامههایی، روش «فروارد کردن پورت» (port forwarding) مورد استفاده قرار میگیرد. با استفاده از این روش، درخواستهای معتبر مربوط به پورتهای مختلف، تغییر مسیر میدهند و در جای درست قرار میگیرند. از لحاظ تئوری، این روش کار کاربران را راحتتر میکند و مثلا بدون نیاز به تغییر گستردهی تنظیمات روتر، میتوانند از محل کار خود به کامپیوتر خانگیشان دسترسی داشته باشند.

بیشتر متخصصین توصیه میکنند که در صورت عدم نیاز به پروتکل UPnP، آنها را در تنظیمات روتر غیرفعال کنید. گجتهای مربوط به اینترنت اشیاء از جمله گجتهایی هستند که به کرات از این پروتکل استفاده میکنند. به همین خاطر باید به نحوهی ارتباط این گجتها با روتر توجه داشته باشید.
محافظت از شبکهی داخلی
تا اینجا به شیوههایی اشاره کردیم که روتر با استفاده از آنها شبکهی وای فای خانگی شما را از حملات خارجی محافظت میکند. اما در مورد امنیت شبکه در برابر گجتهای محلی چه کاری از دست ما برمیآید؟ همانطور که احتمالا میدانید، مانع اصلی برای دسترسی به شبکه، رمز وای فای است که اجازه نمیدهد، مهمانهای ناخوانده وارد شبکه شوند.ایمنترین پروتکل برای رمز وای فای پروتکل WPA2 (مخفف Wireless Protected Access 2) است. اگر در حال حاضر از پروتکلهای WEP یا WPA استفاده میکنید، هرچه زودتر از آنها دست بکشید و به استفاده از WPA2 روی بیاورید. با وجود انتشار خبرهایی مبنی بر ایمن نبودن WPA2، این پروتکل همچنان ایمنترین پروتکل موجود محسوب میشود.

بدون کلید رمزگشایی (رمز عبور وای فای) کسی نمیتواند به شبکه نفوذ کند و از طریق روتر شما به اینترنت وصل شود. البته با تلاش و صرف وقت زیاد امکان دستیابی به چنین رمز عبورهایی وجود دارد. بهطور مثال میتوانیم به حملهی brute force اشاره کنیم که در این روش تمام حالات ممکن تا رسیدن به رمز عبور مورد بررسی قرار میگیرد. اما چنین حملههایی آنقدر وقتگیر هستند که معمولا کمتر کسی برای حمله به شبکههای خانگی از آنها استفاده میکند.
چگونه امنیت وای فای و روتر را بالا ببریم؟
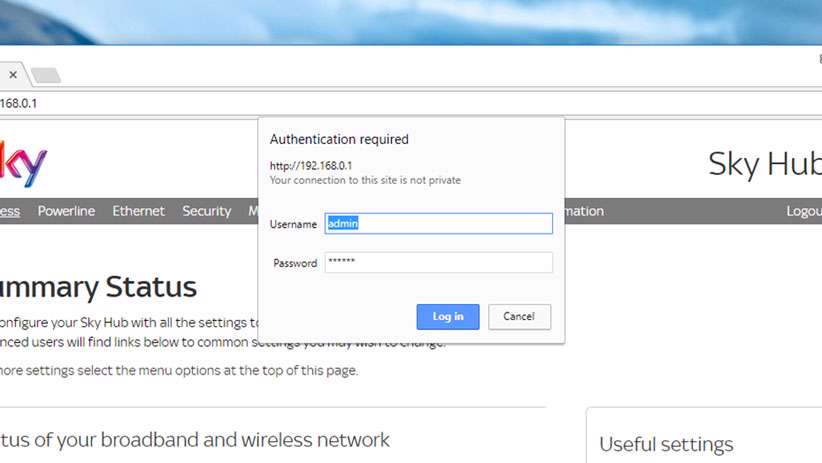
در مورد امنیت شبکه، دو راه پیش روی شما قرار دارد: یک این که بهطورکلی هیچ کاری نکنید و این مسائل را بر عهدهی روتر بگذارید. دوم این که رویکرد فعالانهای را اتخاذ کنید و امور را در دست خود بگیرید. در حقیقت، اول از همه توصیه میکنیم که به فکر تعویض روتر باشید؛ زیرا روترهایی که از جانب شرکتهای اینترنتی توزیع میشوند آنقدر همهگیر هستند که به هدف اصلی حملات هکرها بدل میشوند.یکی دیگر از مسائل حائز اهمیت، بحث بهروزرسانی Firmware روتر است. معمولا در طول عمر روترها بهروزرسانیهای چندانی برای آنها منتشر نمیشود. ولی بهتر است که هر چند وقت یکبار سری به سایت سازندهی روتر یا شرکت اینترنتی خود بزنید تا در صورت انتشار بهروزرسانی، بتوانید آنها را دانلود و نصب کنید. یکی دیگر از مسائل مهم، تعویض نام کاربری و رمز عبور پیشفرض تنظیمات روتر است. این مورد ربطی به رمز عبور وای فای شما ندارد و برای زمانی است که میخواهید وارد بخش تنظیمات روتر شوید.

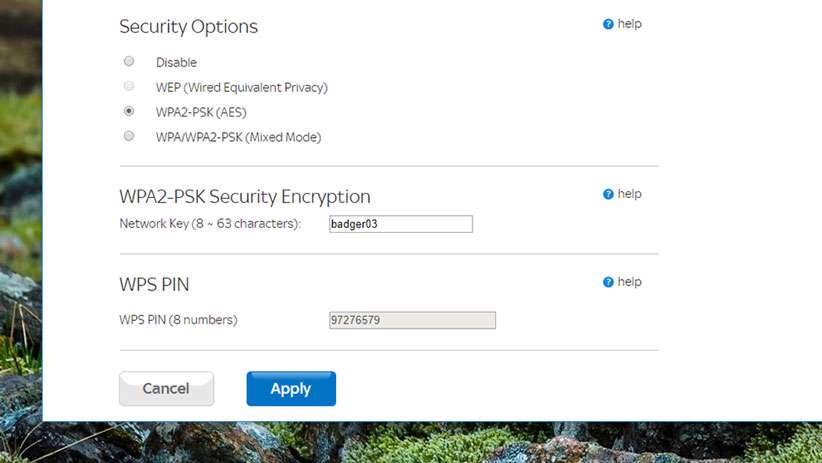
علاوه بر این فکر بدی نیست که هر از گاهی رمز عبور وای فای را هم تغییر دهید. درست است که مجبور میشوید زحمت اتصال دوبارهی تمام گجتهایتان به شبکه را بپذیرید، ولی این کار کمک میکند دسترسی تمام افرادی را که به هر شکلی بدون اطلاع شما به شبکه وصل میشوند قطع کنید.
در نهایت، بهتر است گزینهی مربوط به استاندارد WPS یا Wi-Fi Protected Setup موجود در تنظیمات روتر را غیرفعال کنید. این استاندارد برای راحتتر کردن اتصال گجتها طراحی شده تا این وسایل بتوانند از طریق یک پین ۸ رقمی یا فشار دکمه به روتر وصل شوند. اما از آنجا که حدس زدن این اعداد با حملات brute force کار چندان سختی نیست، این شیوه امنیت لازم را ندارد و بهتر است که این مشخصه را غیرفعال کنید.

منبع:دیجمگ