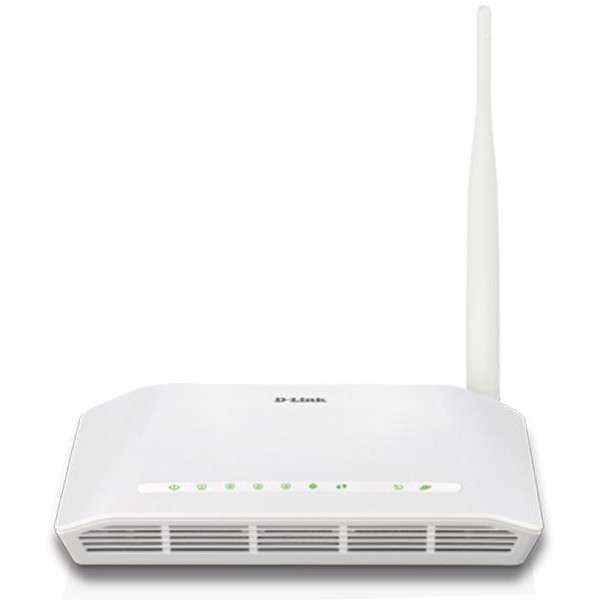
به گزارش تبیان به نقل از افتانا (پایگاه خبری امنیت فناوری اطلاعات)، پیرر کیم، محقق امنیتی، ۱۰ آسیب پذیری مهم روز-صفرم را در مسیریاب های دی لینک DIR ۸۵۰L افشا کرد و خواست تا کاربران استفاده از آنها را متوقف کنند. دستگاه های دارای آسیب پذیری، مسیریاب های ابری گیگابایتی دو بانده AC۱۲۰۰ و بی سیم DIR ۸۵۰L هستند که فهرست آسیب پذیری ها، عدم محافظت سخت افزاری مناسب، دسترسی به در پشتی، حملات تزریق دستور درنتیجه دسترسی به ریشه و چندین آسیب پذیری اسکریپت بین وب گاهی (XSS) را شامل می شود. مهاجم می تواند از این آسیب پذیری ها برای ردگیری ترافیک استفاده کند، سخت افزارهای مخرب را بارگذاری کند و کنترل کامل مسیریاب های آسیب دیده را به دست بگیرد. کیم معتقد است که «دی لینک DIR ۸۵۰L مسیریابی است که به طور کلی با آسیب پذیری های بسیاری طراحی شده است. حتی پروتکل ابری معمول MyDlink نیز مورد بهره برداری قرار گرفته است.» این اولین بار نیست که کیم نقاط ضعف محصولات دی لینک را کشف می کند، در اکتبر ۲۰۱۶ میلادی نیز آسیب پذیری های متعددی را در مسیریاب دی لینک DWR-۹۳۲B LTE گزارش کرده بود، اما شرکت تایوانی آن ها را نادیده گرفت. به همین علت، کارشناسان این بار تصمیم گرفتند آسیب پذیری های روز-صفرم را به طور عمومی افشا کنند، با این امید شرکت آنها را وصله کند. در حال حاضر به منظور در امان ماندن از چنین حملاتی، کاربران از استفاده از مسیریاب های آسیب دیده دی لینک اجتناب می کنند. کیم می نویسد: «من توصیه می کنم که بلافاصله اتصال مسیریاب های آسیب پذیر به اینترنت را قطع کنید.» منبع: افتانا